Domain dockarbeiter.de kaufen?
Wir ziehen mit dem Projekt
dockarbeiter.de um.
Sind Sie am Kauf der Domain
dockarbeiter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain dockarbeiter.de kaufen?
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
Wie kann die effiziente Verladung von Gütern auf Lkw oder Container optimal gestaltet werden? Was sind die besten Praktiken für die Verladung von Fracht auf Schiffen oder Zügen?
Die effiziente Verladung von Gütern auf Lkw oder Container kann durch eine optimale Planung der Ladung, Nutzung von geeigneten Verladesystemen und Schulung des Personals erreicht werden. Die besten Praktiken für die Verladung von Fracht auf Schiffen oder Zügen umfassen die richtige Verteilung der Ladung, die Verwendung von Sicherheitsvorkehrungen und die Einhaltung der vorgegebenen Gewichtsbeschränkungen. Zusätzlich ist eine regelmäßige Wartung der Verladeausrüstung und die Einhaltung der gesetzlichen Vorschriften für den sicheren Transport von Fracht entscheidend. **
Ähnliche Suchbegriffe für STANDARD
Top-Angebote
Produkte zum Begriff STANDARD:
-
Der HafenDer Hafen , Der Hafen ist die Lebensader Hamburgs, seit jeher prägt er den Charakter der Stadt als Handelsplatz und ihr Selbstverständnis als weltoffene Metropole. Die Bewohner Hamburgs hat er früh mit fremden Gebräuchen und exotischen Handelsgütern in Berührung gebracht, hat den Takt ihrer Arbeit bestimmt und ist stets ein Sehnsuchtsort für ein besseres Leben in der Ferne gewesen. Das Fotobuch Der Hafen zeigt diesen zentralen Schauplatz von Hamburgs Geschichte und Gegenwart aus einer besonderen Perspektive. Es lässt uns den Hafen mit den Augen von vier der bedeutendsten Hamburger Hafenfotografen des 20. Jahrhunderts sehen und geht damit über eine historische Bilddokumentation weit hinaus. Mit der jeweiligen Motivwahl und Bildsprache der Fotografen setzt jedes Kapitel einen eigenen thematischen und fotografischen Akzent. Den Auftakt macht Gustav Werbeck, der als Grafiker bei der HHLA tätig war und fast vierzig Jahre für das Unternehmen fotografierte. Seine Aufnahmen zeigen den Hafen der Vorkriegszeit und den Wiederaufbau nach dem Krieg. Die Bilder von John Holler und Germin (Gerd Mingram) rücken in eindrücklichen Porträts die Menschen und ihre Arbeit im Schiffbau in den Blick. Harald Zoch, der als Fahrer des HHLA-Vorstandsvorsitzenden im Hafen zu fotografieren begann, schließlich zeigt uns den Übergang vom Stückgutumschlag zum Einsatz des Containers, der tiefsten Zäsur in der Hafenentwicklung des 20. Jahrhunderts. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201511, Fotograph: Werbeck, Gustav~Holler, John~Germin~Zoch, Harald, Redaktion: Rademacher, Henning, Auflage: 15001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 254, Fachschema: Hamburg / Bildband~Hamburg / Hafen, Schiffahrt, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 315, Breite: 255, Höhe: 30, Gewicht: 2087, Produktform: Gebunden, Genre: Reise,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
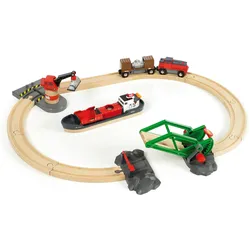
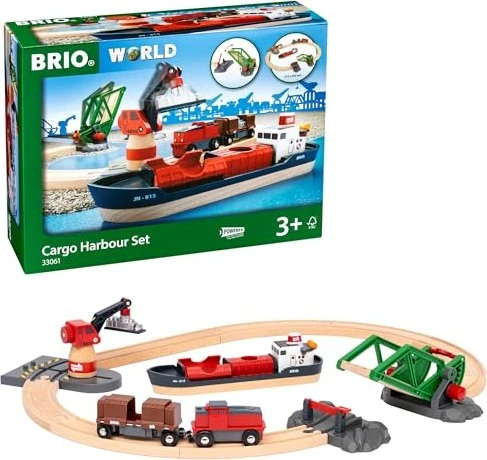
Brio Container Hafen SetBevor das Frachtschiff in das Hafenbecken einfahren kann, muss die Zugbrücke geöffnet werden. Dann bringt das Schiff seine Ladung zum Magnetkran, wo sie vom Wasser auf einen Güterzug befördert wird. Die Fracht reist dann mit dem Zug weiter in andere Städte und Länder. Das Containerschiff ermöglicht ein besonders realistisches Spielerlebnis. Das Schiff hat zwei grosse Frachträume mit aufklappbaren Ladeluken. Darin transportiert das Frachtschiff zwei Magnetladungen aus fernen Ländern in den Hafen. Die Ladeluken haben in der Mitte eine runde Öffnung, an der die Ladung mit dem Magneten des Krans ganz einfach aufgenommen werden kann. Der Magnetkran kann auf verschiedene Arten bewegt werden und ermöglicht dadurch eine flexible Verladung der Fracht. Der Kran hat einen höhenverstellbaren Arm, lässt sich drehen und über die Bahnschienen schieben. Die Magnetladung wird mit dem batteriebetriebenen Zug in einem Güterwaggon mit Schiebetüren weitertransportiert. Das Set besteht aus 16 Teilen mit Schienen aus Buchenholz und ist nicht für Kinder unter drei Jahren geeignet.45,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
-
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
-
Welche Vorteile bieten Container im Transport und in der Lagerung von Waren?
Container bieten den Vorteil, dass sie standardisiert sind und somit einfach auf verschiedenen Transportmitteln wie Schiffen, Zügen und Lkw transportiert werden können. Sie ermöglichen eine effiziente Verladung und Umschlag der Waren, was Zeit und Kosten spart. Zudem bieten sie Schutz vor Witterungseinflüssen und Diebstahl während des Transports und der Lagerung. **
-
Wie viele Container stehen im Hamburger Hafen?
Wie viele Container stehen im Hamburger Hafen? Der Hamburger Hafen ist einer der größten Containerhäfen Europas und verzeichnet jährlich Millionen von Containern. Die genaue Anzahl variiert je nach Saison und Nachfrage, aber es können bis zu 9 Millionen TEU (20-Fuß-Standardcontainer) pro Jahr umgeschlagen werden. Der Hafen spielt eine wichtige Rolle im internationalen Handel und ist ein zentraler Umschlagplatz für Waren aus aller Welt. Die genaue Anzahl der Container im Hamburger Hafen kann daher je nach Zeitpunkt und Betriebsauslastung stark schwanken. **

Suche Standard-Isekais.
Ein Standard-Isekai ist ein Genre des japanischen Manga und Anime, in dem der Protagonist aus der realen Welt in eine fantastische oder magische Welt transportiert wird. Dort muss er sich neuen Herausforderungen stellen und oft eine Quest oder Mission erfüllen. Beliebte Beispiele für Standard-Isekais sind "Sword Art Online", "Re:Zero" und "Overlord". **
Welcher HDR Standard?
Welcher HDR Standard wird verwendet, um die Bildqualität und Farbgenauigkeit von High-Definition-Inhalten zu verbessern? Es gibt verschiedene HDR-Standards wie HDR10, Dolby Vision, HLG und Technicolor HDR, die jeweils unterschiedliche Technologien und Spezifikationen für die Darstellung von HDR-Inhalten bieten. Die Wahl des HDR-Standards hängt oft von der Kompatibilität mit dem Wiedergabegerät und der Verfügbarkeit von Inhalten ab. Einige Standards bieten eine breitere Farbpalette, eine höhere Helligkeit und einen größeren Kontrastumfang für ein immersiveres Seherlebnis. Welcher HDR-Standard wird also für die bestmögliche Darstellung von HDR-Inhalten auf deinem Gerät verwendet? **
Top-Angebote
Produkte zum Begriff STANDARD:
-
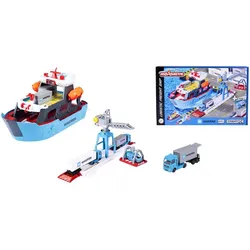
MAJORETTE 212050039 Creatix Spielzeug-Hafen mit Container-Schiff - Maersk Logistik HafenstationMAN Truck mit 20ft Container, fahrbarer Kran mit Ladefläche, Container zum Anheben, 2 Rettungs- boote, 52 cm, BSK kompat. mit Creatix Straßensystem39,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite1447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der HafenDer Hafen , Der Hafen ist die Lebensader Hamburgs, seit jeher prägt er den Charakter der Stadt als Handelsplatz und ihr Selbstverständnis als weltoffene Metropole. Die Bewohner Hamburgs hat er früh mit fremden Gebräuchen und exotischen Handelsgütern in Berührung gebracht, hat den Takt ihrer Arbeit bestimmt und ist stets ein Sehnsuchtsort für ein besseres Leben in der Ferne gewesen. Das Fotobuch Der Hafen zeigt diesen zentralen Schauplatz von Hamburgs Geschichte und Gegenwart aus einer besonderen Perspektive. Es lässt uns den Hafen mit den Augen von vier der bedeutendsten Hamburger Hafenfotografen des 20. Jahrhunderts sehen und geht damit über eine historische Bilddokumentation weit hinaus. Mit der jeweiligen Motivwahl und Bildsprache der Fotografen setzt jedes Kapitel einen eigenen thematischen und fotografischen Akzent. Den Auftakt macht Gustav Werbeck, der als Grafiker bei der HHLA tätig war und fast vierzig Jahre für das Unternehmen fotografierte. Seine Aufnahmen zeigen den Hafen der Vorkriegszeit und den Wiederaufbau nach dem Krieg. Die Bilder von John Holler und Germin (Gerd Mingram) rücken in eindrücklichen Porträts die Menschen und ihre Arbeit im Schiffbau in den Blick. Harald Zoch, der als Fahrer des HHLA-Vorstandsvorsitzenden im Hafen zu fotografieren begann, schließlich zeigt uns den Übergang vom Stückgutumschlag zum Einsatz des Containers, der tiefsten Zäsur in der Hafenentwicklung des 20. Jahrhunderts. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201511, Fotograph: Werbeck, Gustav~Holler, John~Germin~Zoch, Harald, Redaktion: Rademacher, Henning, Auflage: 15001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 254, Fachschema: Hamburg / Bildband~Hamburg / Hafen, Schiffahrt, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 315, Breite: 255, Höhe: 30, Gewicht: 2087, Produktform: Gebunden, Genre: Reise,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brio Container Hafen SetBevor das Frachtschiff in das Hafenbecken einfahren kann, muss die Zugbrücke geöffnet werden. Dann bringt das Schiff seine Ladung zum Magnetkran, wo sie vom Wasser auf einen Güterzug befördert wird. Die Fracht reist dann mit dem Zug weiter in andere Städte und Länder. Das Containerschiff ermöglicht ein besonders realistisches Spielerlebnis. Das Schiff hat zwei grosse Frachträume mit aufklappbaren Ladeluken. Darin transportiert das Frachtschiff zwei Magnetladungen aus fernen Ländern in den Hafen. Die Ladeluken haben in der Mitte eine runde Öffnung, an der die Ladung mit dem Magneten des Krans ganz einfach aufgenommen werden kann. Der Magnetkran kann auf verschiedene Arten bewegt werden und ermöglicht dadurch eine flexible Verladung der Fracht. Der Kran hat einen höhenverstellbaren Arm, lässt sich drehen und über die Bahnschienen schieben. Die Magnetladung wird mit dem batteriebetriebenen Zug in einem Güterwaggon mit Schiebetüren weitertransportiert. Das Set besteht aus 16 Teilen mit Schienen aus Buchenholz und ist nicht für Kinder unter drei Jahren geeignet.45,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Euro-Paletten passen in einen Standard-Container?
In einen Standard-Container passen in der Regel 33 Euro-Paletten. Die Maße eines Standard-Containers sind 20 Fuß lang, 8 Fuß breit und 8 Fuß hoch. Die Maße einer Euro-Palette sind 1,2 Meter lang, 0,8 Meter breit und 0,14 Meter hoch. **
-
Wie kann die effiziente Verladung von Gütern auf Lkw oder Container optimal gestaltet werden? Was sind die besten Praktiken für die Verladung von Fracht auf Schiffen oder Zügen?
Die effiziente Verladung von Gütern auf Lkw oder Container kann durch eine optimale Planung der Ladung, Nutzung von geeigneten Verladesystemen und Schulung des Personals erreicht werden. Die besten Praktiken für die Verladung von Fracht auf Schiffen oder Zügen umfassen die richtige Verteilung der Ladung, die Verwendung von Sicherheitsvorkehrungen und die Einhaltung der vorgegebenen Gewichtsbeschränkungen. Zusätzlich ist eine regelmäßige Wartung der Verladeausrüstung und die Einhaltung der gesetzlichen Vorschriften für den sicheren Transport von Fracht entscheidend. **
-
Was ist der Unterschied zwischen AHS-Standard und Standard?
Der Unterschied zwischen AHS-Standard und Standard liegt in der Bedeutung des Akronyms "AHS". AHS steht für "American Horticultural Society", eine Organisation, die Standards für den Gartenbau festlegt. Der AHS-Standard bezieht sich daher auf die spezifischen Richtlinien und Kriterien, die von der American Horticultural Society festgelegt wurden, während der Standard allgemein auf allgemeine Richtlinien oder Normen verweist, die in verschiedenen Bereichen gelten können. **
-
Was ist der Standard-Benutzername und das Standard-Passwort?
Es gibt keinen Standard-Benutzernamen und kein Standard-Passwort, da diese von System zu System unterschiedlich sein können. Es ist wichtig, individuelle Benutzernamen und starke Passwörter zu verwenden, um die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für STANDARD
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite863,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bieten Container im Transport und in der Lagerung von Waren?
Container bieten den Vorteil, dass sie standardisiert sind und somit einfach auf verschiedenen Transportmitteln wie Schiffen, Zügen und Lkw transportiert werden können. Sie ermöglichen eine effiziente Verladung und Umschlag der Waren, was Zeit und Kosten spart. Zudem bieten sie Schutz vor Witterungseinflüssen und Diebstahl während des Transports und der Lagerung. **
-
Wie viele Container stehen im Hamburger Hafen?
Wie viele Container stehen im Hamburger Hafen? Der Hamburger Hafen ist einer der größten Containerhäfen Europas und verzeichnet jährlich Millionen von Containern. Die genaue Anzahl variiert je nach Saison und Nachfrage, aber es können bis zu 9 Millionen TEU (20-Fuß-Standardcontainer) pro Jahr umgeschlagen werden. Der Hafen spielt eine wichtige Rolle im internationalen Handel und ist ein zentraler Umschlagplatz für Waren aus aller Welt. Die genaue Anzahl der Container im Hamburger Hafen kann daher je nach Zeitpunkt und Betriebsauslastung stark schwanken. **
-
Suche Standard-Isekais.
Ein Standard-Isekai ist ein Genre des japanischen Manga und Anime, in dem der Protagonist aus der realen Welt in eine fantastische oder magische Welt transportiert wird. Dort muss er sich neuen Herausforderungen stellen und oft eine Quest oder Mission erfüllen. Beliebte Beispiele für Standard-Isekais sind "Sword Art Online", "Re:Zero" und "Overlord". **
-
Welcher HDR Standard?
Welcher HDR Standard wird verwendet, um die Bildqualität und Farbgenauigkeit von High-Definition-Inhalten zu verbessern? Es gibt verschiedene HDR-Standards wie HDR10, Dolby Vision, HLG und Technicolor HDR, die jeweils unterschiedliche Technologien und Spezifikationen für die Darstellung von HDR-Inhalten bieten. Die Wahl des HDR-Standards hängt oft von der Kompatibilität mit dem Wiedergabegerät und der Verfügbarkeit von Inhalten ab. Einige Standards bieten eine breitere Farbpalette, eine höhere Helligkeit und einen größeren Kontrastumfang für ein immersiveres Seherlebnis. Welcher HDR-Standard wird also für die bestmögliche Darstellung von HDR-Inhalten auf deinem Gerät verwendet? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.